ใหม่WSS 1.0 ของ NCSA · Generative AI ของ ETDA · ประเมินได้แล้ว

เลิกตามไฟล์และงานค้างจัดการ PDPA และ AI
ในระบบเดียว

AIPDPA คือแพลตฟอร์ม PDPA และ AI Governance สำหรับองค์กร⁠ไทย เชื่อมข้อมูลส่วนบุคคล ระบบ AI และความเสี่ยงขององค์กรเข้าด้วยกัน ด้วยระบบตัดสินใจอัจฉริยะ ให้คุณจัดการงานได้สะดวกขึ้น พร้อมเอกสาร 40 แบบที่กรอกข้อมูลบริษัทให้เอง

เรื่องที่เข้ามาจากทั้งองค์กร

  • RoPA
  • คำขอใช้สิทธิ
  • เหตุละเมิด
  • ระบบ AI
  • เว็บไซต์
  • คู่ค้า

Decision Engine

จบที่ขั้นแรกที่ตอบได้แน่ชัด
  1. กฎของระบบrules
  2. Clef-flashCloudflare
  3. ClefCloudflare
  4. GPT-6 LunaOpenAI
  5. GPT-6.1 SolOpenAI
  • ทำแทนให้แล้ว

    ผูกระยะเก็บกับกิจกรรม · จัดเส้นทางคำขอ

  • รอคุณยืนยัน

    จับคู่แม่แบบกิจกรรม · ระดับความเสี่ยงคู่ค้า

  • ส่งผู้มีอำนาจ

    ปฏิเสธคำขอใช้สิทธิ · อนุญาตใช้ AI

ขั้นตอนตัดสินใจจริงของระบบ · ไม่มั่นใจไม่เดา ส่งต่อขั้นถัดไป · เรื่องที่ย้อนไม่ได้ถึงมือคนที่มีอำนาจเสมอ

ตัวเลขจริงจากระบบ

โมดูล ใช้ข้อมูลชุดเดียวในระบบเดียว
24
ข้อ เช็กลิสต์มาตรฐานไทย
134
ฉบับ ในคลังกฎหมาย
39
แบบ เอกสารพร้อมใช้
40
คู่มือเชิงปฏิบัติ อ่านฟรี
30

หน้าตาแบบที่ชอบ · 10 สกิน ชุดเดียวกับในระบบจริง

กดเลือกได้เลย ทั้งเว็บและหน้าจอในระบบเปลี่ยนตามทันที

สลับโหมดมืด/สว่างและขนาดตัวอักษรได้ที่ปุ่ม “การแสดงผล” มุมขวาบน

RoPA
DPIA
ระยะเก็บ
ความยินยอม
คำขอใช้สิทธิ
เหตุละเมิด
คู่ค้า
ระบบ
AI
ทรัพย์สินทางปัญญา
เอกสาร
อบรม
ข้อมูลองค์กร ชุดเดียว

เชื่อมกันทั้งระบบ

กรอกครั้งเดียว ทุกโมดูลใช้ได้ทันที

ทะเบียน เอกสาร ความเสี่ยง และการตัดสินใจ อ่านจากข้อมูลองค์กรชุดเดียวกัน ไม่มีไฟล์ซ้ำซ้อน ไม่มีตัวเลขสองชุดที่ไม่ตรงกัน · แก้ที่เดียว ทุกที่ที่เกี่ยวข้องเปลี่ยนตาม

  1. 1

    บันทึกกิจกรรม RoPAระบบคัดกรอง DPIA ผูกระยะเก็บ และสร้างงานให้ผู้รับผิดชอบ

  2. 2

    เลือกคู่ค้าจากทะเบียนDPA กรอกข้อมูลคู่ค้าและสัญญาจากทะเบียนให้

  3. 3

    บันทึกเหตุละเมิดเริ่มนับ 72 ชั่วโมงทันที · หนังสือแจ้ง สคส. ดึงข้อมูลจากเหตุ

ลองก่อน ไม่ต้องสมัคร

รู้จุดอ่อนของตัวเองภายในไม่กี่นาที ฟรี

ใช้ได้ทันที ไม่ต้องสมัคร ไม่ต้องติดตั้ง

ฟรี · 8 ข้อ · ไม่ถึง 3 นาที

เช็กความเสี่ยงด้าน AI

ตอบ 8 ข้อ ได้ระดับความเสี่ยงและเรดาร์ 6 ด้านทันที คำนวณในเบราว์เซอร์ของคุณ ไม่เก็บคำตอบ

ตัวอย่างผล · เรดาร์ 6 ด้าน

  1. 1. ธรรมาภิบาล
  2. 2. ความโปร่งใส
  3. 3. ความเป็นธรรม
  4. 4. ข้อมูลและความเป็นส่วนตัว
  5. 5. ความมั่นคงปลอดภัย
  6. 6. การกำกับโดยมนุษย์
  • เห็นด้านที่อ่อนที่สุดก่อนผู้ตรวจเห็น
  • ฉบับเต็ม 20 ข้ออยู่ในโมดูลทะเบียน AI ตั้งแต่แพ็กเกจ GROWTH · ดูตัวอย่างได้ในบัญชีตัวอย่าง
ฟรี · ไม่เก็บผล

ตรวจความปลอดภัยเว็บไซต์ตาม WSS 1.0

ใส่ชื่อโดเมน ระบบตรวจ TLS ใบรับรอง header ความปลอดภัย คุกกี้ DNSSEC และ security.txt แล้วบอกคะแนนพร้อม 3 จุดที่ควรแก้ก่อน

  • ไม่ต้องสมัคร และไม่เก็บผลการตรวจ
  • เป็นการประเมินเบื้องต้น ไม่ใช่การรับรองจาก NCSA

ฟรี · ไม่ต้องล็อกอิน

ถามเรื่อง PDPA ได้คำตอบพร้อมเลขมาตรา

ผู้ช่วยตัวเดียวกับที่ลูกค้าใช้ ตอบจากคลังกฎหมายเท่านั้น ถามฟรีวันละ 2 คำถาม

ถาม AI กฎหมาย PDPAเหลือ 2 จาก 2 คำถามวันนี้

คำขอใช้สิทธิ (DSR)

รับคำขอใช้สิทธิได้ทุกช่องทาง ระบบนับวันให้ตามกฎหมาย

ทุกบริษัทได้หน้ายื่นคำขอของตัวเอง ใบปิด A4 พร้อม QR สำหรับสาขา ใบรับเรื่อง และหน้าติดตามสถานะที่ไม่เปิดเผยรายละเอียด

ระบบนับกำหนดเวลาตามกฎหมายให้

  1. 0รับคำขอไม่นับวันแรก
  2. 15ยืนยันตัวตนภายใน 15 วัน
  3. 30ดำเนินการภายใน 30 วัน
  4. +30ขยายเวลานับจากวันครบกำหนดเดิม
  • นับตาม ป.พ.พ. ม.193/3 (ไม่นับวันแรก) และเลื่อนพ้นเสาร์-อาทิตย์ตาม ม.193/8
  • ให้เวลาแก้คำขอที่ยังไม่ครบอย่างน้อย 10 วัน
  • เก็บบันทึกคำขออย่างน้อย 2 ปี แล้วลบข้อมูลส่วนบุคคลออก

บริษัทของคุณ จำกัด

ใช้สิทธิตาม PDPA ได้ที่นี่

สแกน QR เพื่อยื่นคำขอ หรือติดต่อเจ้าหน้าที่ที่จุดบริการ

ตัวอย่างใบปิดประกาศ A4 · QR นี้พาไปคู่มือ DSR

รองรับคำขอ 10 ประเภท

  • ขอเข้าถึง/สำเนา
  • ขอแก้ไข
  • ขอลบ
  • ขอระงับการใช้
ดูเพิ่มอีก 6 รายการ
  • คัดค้าน
  • ขอโอนย้ายข้อมูล
  • ถอนความยินยอม
  • ทบทวนการตัดสินอัตโนมัติ
  • ร้องเรียน
  • อื่น ๆ
  • ปฏิเสธได้เฉพาะเหตุตามมาตรา 30–33 และ 36 ที่ตรงกับประเภทคำขอ
  • มอบหมายคำขอให้ฝ่ายที่รับผิดชอบได้
  • AI สรุปคำขอยาว ๆ และทักเมื่อประเภทสิทธิที่เลือกไม่ตรงกับเนื้อความ · เป็นข้อสังเกตให้เจ้าหน้าที่ ไม่เปลี่ยนให้เอง

มาตรฐานและกฎหมาย

มาตรฐานที่ระบบครอบคลุม

เช็กลิสต์มาตรฐานไทย 134 ข้อ ประเมินตนเองได้วันนี้ แนบหลักฐานได้ทุกข้อ ข้อความข้อกำหนดตรวจเทียบต้นฉบับโดยคนแล้ว

NCSAมีผล 16 ก.ย. 2569

56ข้อ

WSS 1.0

มาตรฐานการรักษาความมั่นคงปลอดภัยสำหรับเว็บไซต์ พ.ศ. 2568

ครบกระบวนการ: ประเมินระดับผลกระทบตามตาราง ค1–ค5 เลือกข้อที่ต้องทำตาม ค6 กรอกแบบฟอร์ม ค1 วางแผนแก้ไข ค2 พร้อมผู้รับผิดชอบและกำหนดเสร็จ แล้วพิมพ์รายงาน · ระบบบอกด้วยว่าหน่วยงานรัฐ หน่วยงานกำกับ และ CII ต้องทำตาม ส่วนเอกชนอยู่ในกลุ่มที่ได้รับการส่งเสริม

ETDAเว็บแอปพลิเคชัน

55ข้อ

ขมธอ. 4-2559

มาตรฐานการรักษาความมั่นคงปลอดภัยสำหรับโปรแกรมประยุกต์บนเว็บ

เช็กลิสต์ฝั่งผู้พัฒนาเว็บแอป ใช้คู่กับ WSS 1.0 ในหน้าเดียวกัน

PDPAเขียนโดยทีม AIPDPA

23ข้อ

ม.37(1)

มาตรการรักษาความมั่นคงปลอดภัยของข้อมูลส่วนบุคคล

เช็กลิสต์ภาษาที่คนทำงานอ่านรู้เรื่อง อ้างอิง ม.37(1) และประกาศ คกก. เรื่องมาตรการรักษาความมั่นคงปลอดภัย พ.ศ. 2565

134

ข้อ ใช้ได้วันนี้ · แนบหลักฐานได้ทุกข้อ

สแกนเว็บให้ก่อน คนแค่ยืนยัน

20 จุดตรวจอัตโนมัติ เก็บค่าดิบเป็นหลักฐาน เสนอผล 12 ข้อกำหนดให้คนยืนยัน สแกนซ้ำตามรอบ และเตือนก่อนใบรับรอง TLS หมดอายุ

  • TLS
  • ใบรับรอง
  • HSTS
  • CSP
  • Security headers
  • Cookie Secure
  • HttpOnly
  • SameSite
  • DNSSEC
  • security.txt
  • …

เสนอผลให้คนยืนยัน

ใหม่

มาตรฐานความมั่นคงปลอดภัยไซเบอร์ระบบคลาวด์ พ.ศ. 2567 (NCSA)

ข้อกำหนดฝั่งผู้ใช้บริการคลาวด์ครบ 39 ข้อ คนตรวจข้อความแล้ว · ประเมินได้ในแบบประเมินเว็บที่อยู่บนคลาวด์ ระบบคัดข้อตามระดับผลกระทบให้

กรอบสากลที่ผูกไว้ในแบบประเมิน

ดูเพิ่มอีก 4 รายการ

AI Risk Radar

20 ข้อ

ผูกเลขอ้างอิงที่มีอยู่จริงในคลัง: PDPA 18 · NIST AI RMF 22 · ISO/IEC 42001 27 · EU AI Act 20 จุด

DPIA

66 ข้อ

ผูกมาตรา PDPA 49 จุด เทียบ ISO/IEC 27001 Annex A 6 จุด และ GDPR 3 จุด คำอธิบายอิงแนวปฏิบัติ TDPG 4.0

Generative AI (ETDA)

16 ข้อ

เช็กลิสต์ตามแนวทางการใช้ Generative AI ในองค์กร 3 หมวด ระบบช่วยใบ้จากข้อมูลจริง 10 จุด

หลักฐานชิ้นเดียว ตอบได้หลายมาตรฐาน

ระบบเสนอคู่ข้อที่ทับซ้อนกันข้ามมาตรฐาน และนับให้ก็ต่อเมื่อคนกดยืนยันแล้วเท่านั้น

คลังกฎหมายและแนวปฏิบัติ 39 ฉบับ ที่คนตรวจข้อความแล้ว

ผู้ช่วย AI ออกแบบให้ค้นคลังนี้ก่อนตอบ และมีคำสั่งตรวจว่าข้อมูลในฐานตรงกับไฟล์ต้นฉบับทุกฉบับ

ผู้ช่วย AI ออกแบบให้ค้นคลังกฎหมายก่อนตอบ และอ้างเลขมาตราจากข้อความที่ค้นเจอ · คำตอบใช้ประกอบการทำงาน ควรเปิดตัวบทที่อ้างดูก่อนนำไปใช้

ฉบับ ใน 4 โซน: PDPA · ไซเบอร์ · AI · ทรัพย์สินทางปัญญา
39
ตอนของตัวบทที่ผู้ช่วย AI ค้นได้
4,358
ตอนมีคำแปลอังกฤษรายมาตรา ถามเป็นอังกฤษก็ได้คำตอบที่อ้างมาตราไทย
2,787
ดูเพิ่มอีก 2 รายการ

พ.ร.บ.ไทย 6 ฉบับ · ประกาศ 14 · ระเบียบ 1 · EU AI Act ฉบับรวมการแก้ไข 2026/1744 · แนวปฏิบัติ 5 (รวม TDPG 4.0 และคู่มือ AI ของ ETDA) · มาตรฐาน 2 (ISO/IEC 42001 · NIST AI RMF) · บันทึกเชิงปฏิบัติของทีม 8

ISO/IEC 42001 เก็บเป็นดัชนีข้อกำหนดเพื่ออ้างอิง ไม่เผยแพร่ตัวบทเต็ม

กฎหมายและมาตรฐานในระบบ

  • พ.ร.บ.คุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562
  • พ.ร.บ.การรักษาความมั่นคงปลอดภัยไซเบอร์ พ.ศ. 2562
  • พ.ร.บ.คอมพิวเตอร์ พ.ศ. 2550 (ฉบับรวมแก้ไข)
  • พ.ร.บ.ความลับทางการค้า พ.ศ. 2545
  • พ.ร.บ.เครื่องหมายการค้า พ.ศ. 2534
  • พ.ร.บ.ลิขสิทธิ์ พ.ศ. 2537
  • ประกาศเหตุละเมิดข้อมูล พ.ศ. 2565
  • ประกาศมาตรการรักษาความมั่นคงปลอดภัย พ.ศ. 2565
  • ประกาศการโอนข้อมูลไปต่างประเทศ ม.28 และ ม.29
  • NCSA · WSS 1.0
  • ETDA · ขมธอ. 4-2559
  • NCSA · มาตรฐานคลาวด์ พ.ศ. 2567
  • EU AI Act (2026/1744)
  • ISO/IEC 42001
  • NIST AI RMF
  • TDPG 4.0

ทุกมาตรฐานใช้เป็นเกณฑ์ประเมินตนเองในเครื่องมือ ไม่ใช่การรับรองจาก NCSA ETDA หรือ สคส. และเราไม่ได้ออกใบรับรองใด ๆ

แผนที่มาตรฐาน

ทำครั้งเดียว นับเป็นหลักฐานได้หลายมาตรฐาน

ตัวเลขนับจากกฎหลักฐานจริงในระบบ

225/325
ข้อ ของ 6 มาตรฐาน · 69%
  • 1แนวทาง สคส.จาก 23
  • 3ISO 27001จาก 93
  • 17ISO 27701จาก 78
  • 0ISO 42001จาก 38
  • 0EU AI Actจาก 21
  • 0NIST AI RMFจาก 72

21 ข้อใน 3 มาตรฐาน จากงานนี้งานเดียว · ทำแยกทีละมาตรฐาน = ทำซ้ำ 3 รอบ

ธรรมาภิบาล AI

รู้ว่าองค์กรใช้ AI อะไร เสี่ยงแค่ไหน ใครรับผิดชอบ

ตั้งแต่ทะเบียนระบบ AI จนถึงใบอนุญาตใช้ AI ของพนักงาน · AI เสนอ คนตัดสิน คะแนนคิดด้วยสูตรคงที่ ไม่ใช่โมเดล

  • ทะเบียนระบบ AI

    จัดชั้นความเสี่ยงตามกรอบ 4 ระดับของ EU AI Act โดยคนเลือกและเขียนเหตุผลเอง หน้าจอบอกชัดว่าไม่ใช่กฎหมายไทย พร้อมภาพรวมสำหรับพิมพ์ให้ผู้บริหาร

  • รู้ทัน Shadow AI

    แบบฟอร์มให้พนักงานแจ้งเครื่องมือ AI ที่ใช้อยู่จริง องค์กรเห็นภาพว่าข้อมูลไหลไปที่ไหนบ้าง

ดูเพิ่มอีก 3 รายการ
  • เช็กลิสต์ Generative AI ของ ETDA

    16 ข้อ 3 หมวด (โครงสร้าง · กลยุทธ์และความเสี่ยง · ปฏิบัติงานและติดตาม) ระบบช่วยใบ้จากข้อมูลที่มีอยู่แล้ว เช่น นโยบายอนุมัติหรือยัง

  • ใบอนุญาตใช้ AI ของพนักงาน

    แบบทดสอบจากนโยบายตัวอย่างของ ETDA สุ่ม 20 ข้อ ถูกอย่างน้อย 16 ข้อจึงผ่าน สอบได้ครั้งละ 1 รอบ ไม่ผ่านรอ 24 ชั่วโมงก่อนสอบใหม่ มีอายุ 12 เดือน

  • ตรวจข้อความก่อนวางลง AI

    จับเลขบัตรประชาชน (ตรวจหลักสุดท้าย) เลขบัตรเครดิต (Luhn) และเลขบัญชี โดยข้อความไม่ออกจากเบราว์เซอร์

เครื่องมือทั้งห้าด้านบนและ Risk Radar ฉบับเต็มอยู่ในโมดูลทะเบียน AI ตั้งแต่แพ็กเกจ GROWTH · แบบเช็กฟรี 8 ข้อใช้ได้โดยไม่ต้องสมัคร

AI Risk Radar ฉบับเต็ม

ตัวอย่างผล

20 ข้อ (การเปิดรับความเสี่ยง 6 · มาตรการ 14) ได้เรดาร์ 6 ด้าน ยืนยันถ้อยคำคำถามแล้ว และเก็บผลแยกตามรุ่นของแบบประเมิน

  1. 1. ธรรมาภิบาล72
  2. 2. ความโปร่งใส50
  3. 3. ความเป็นธรรม42
  4. 4. ข้อมูลและความเป็นส่วนตัว84
  5. 5. ความมั่นคงปลอดภัย64
  6. 6. การกำกับโดยมนุษย์36

ถามครั้งเดียว เห็นผลหลายมุมมอง · จุดอ้างอิง

PDPA ไทย
18
NIST AI RMF
22
ISO/IEC 42001
27
EU AI Act
20

เอกสารพร้อมใช้

เอกสารพร้อมใช้ 40 แบบ ไทย/อังกฤษ เติมข้อมูลบริษัทให้เอง

ประกาศความเป็นส่วนตัว หนังสือขอความยินยอม ข้อตกลงประมวลผลข้อมูล ไปจนถึงสัญญาทรัพย์สินทางปัญญา ออกได้สองภาษาจากทะเบียนที่กรอกไว้แล้ว

แบบ: PDPA 32 · ทรัพย์สินทางปัญญา 6 · AI 1 · ไซเบอร์ 1
40
ข้อ มีหัวข้อและเนื้อความครบทั้งไทยและอังกฤษ
419
ข้อสัญญาที่ AI เขียนเพิ่ม ยืนยันครบทุกข้อ
88/88
ข้อที่กฎหมายบังคับ ล็อกไว้ ปิดไม่ได้
145
  • ข้ออื่นเปิด/ปิดได้ตามธุรกิจ พร้อมคำเตือนเมื่อตัดข้อออก
  • อนุมัติแล้วตรึงแฮช SHA-256 แก้ย้อนหลังไม่ได้ ทำได้แค่ยกเลิกพร้อมเหตุผลแล้วออกฉบับใหม่
  • เผยแพร่ฉบับเต็มเป็นลิงก์สาธารณะพร้อม QR ได้
  • ชุดรับมือเหตุละเมิด 11 แบบ ตั้งแต่ SOP หนังสือแจ้ง สคส. หนังสือแจ้งเจ้าของข้อมูล จนถึงรายงานทบทวนหลังเหตุ

บริษัทของคุณ จำกัด

ประกาศความเป็นส่วนตัวสำหรับลูกค้า

  • 1.ข้อมูลที่เราเก็บและแหล่งที่มากฎหมายบังคับ
  • 2.ฐานทางกฎหมายและวัตถุประสงค์กฎหมายบังคับ
  • 3.การส่งข้อมูลไปต่างประเทศเปิด
  • 4.การตลาดแบบตรงปิด
  • 5.สิทธิของเจ้าของข้อมูลและช่องทางติดต่อกฎหมายบังคับ
SHA-256 9f2c…a71eอนุมัติแล้ว · แก้ย้อนหลังไม่ได้

ตัวอย่างเอกสารในระบบ

ดูเพิ่มอีก 12 รายการ
  • นโยบายการคุ้มครองข้อมูลส่วนบุคคล
  • ประกาศความเป็นส่วนตัวสำหรับลูกค้า
  • ประกาศความเป็นส่วนตัวสำหรับบุคลากร
  • ประกาศความเป็นส่วนตัวสำหรับกล้องวงจรปิด
  • หนังสือขอความยินยอมสำหรับผู้สมัครงาน
  • ข้อตกลงการประมวลผลข้อมูลส่วนบุคคล
  • ข้อตกลงการแบ่งปันข้อมูลส่วนบุคคล
  • นโยบายการใช้คุกกี้
  • หนังสือแจ้งเหตุละเมิดต่อ สคส.
  • นโยบายการใช้ปัญญาประดิษฐ์ในองค์กร
  • สัญญาไม่เปิดเผยข้อมูลความลับ (สองฝ่าย)
  • สัญญาอนุญาตให้ใช้เครื่องหมายการค้า

Cloudflare R2ไฟล์หลักฐานและไฟล์แนบเก็บบน Cloudflare R2 เปิดได้ผ่านลิงก์ลงลายเซ็นที่หมดอายุเองเท่านั้น · เอกสารที่อนุมัติแล้วตรึงด้วย SHA-256

ทำได้แล้ววันนี้

กฎหมายไม่รอ ระบบนับให้ทุกวินาที

ทุกคำขอใช้สิทธิและทุกเหตุละเมิดมีเส้นตายตามกฎหมาย AIPDPA เริ่มนับให้ เตือนคนรับผิดชอบ และเหลือปุ่มเดียวที่ต้องกด ถัดลงไปคือของที่อยู่ในระบบแล้วทั้งหมด

คำขอใช้สิทธิ DSR-2026-0142ตัวอย่าง
25
วันที่เหลือ
17:00:00

ต้องตอบภายใน 30 วัน (มาตรา 30)

  • ✓ออกเลขคำขอ เริ่มนับเมื่อยืนยันตัวตน
  • ✓AI สรุปว่าต้องทำอะไรต่อ
  • เตือนผู้รับผิดชอบเมื่อเหลือ 7 วัน และ 1 วัน
เหตุละเมิด BR-2026-0007ตัวอย่าง
53
ชั่วโมงที่เหลือ
00:00

แจ้งสำนักงานฯ ภายใน 72 ชั่วโมง (มาตรา 37)

  • ✓บันทึกเวลาที่พบเหตุ เริ่มนับทันที
  • ✓ประเมินความเสี่ยง 8 ปัจจัย
  • ขั้นนี้มีปุ่มเดียวที่ต้องกด: แจ้งสำนักงานฯ
1

ประเมินและตัดสินใจ

  • ตั้งแต่ STARTER

    LIA ประโยชน์โดยชอบด้วยกฎหมาย

    อ้างฐานนี้เมื่อไร มีบันทึกการชั่งน้ำหนักทุกครั้ง

    • 3 ส่วน 15 คำถาม
    • เติมคำตอบจากทะเบียน
    • บันทึกมีอายุ 12 เดือน
  • ตั้งแต่ STARTER

    ข้อมูลเด็กและผู้เยาว์ มาตรา 20

    เจอข้อมูลเด็กที่ทะเบียนไม่ได้เขียนไว้ ก่อนผู้ปกครองร้องเรียน

    • เกณฑ์อายุตามกฎหมาย
    • ต้องทำ แยกจาก ควรทำ
    • คนตัดสินทุกกิจกรรม
  • ตั้งแต่ STARTER

    DPIA ที่รู้ว่าต้องถามอะไร

    ระบบอ่านทะเบียนแล้วเสนอหัวข้อความเสี่ยงพร้อมเหตุผล

    • 9 หัวข้อ เช่น CCTV สุขภาพ AI
    • บอกว่าเสนอเพราะอะไร
    • คุณให้คะแนนเอง
  • ตั้งแต่ STARTER

    ข้อมูลพนักงาน 14 เรื่อง

    ตั้งแต่เงินเดือนถึงลายนิ้วมือ กล้อง GPS และแจ้งเบาะแส

    • ช่องว่างจากทะเบียนจริง
    • เรื่องอ่อนไหวให้คนตัดสิน
    • ผู้ตัดสินกับผู้อนุมัติคนละคน
2

มาตรฐานและการตรวจ

  • ตั้งแต่ ENTERPRISE

    ระบบบริหารตามมาตรฐาน ISO

    ทะเบียนความเสี่ยง เป้าหมาย ตรวจภายใน ทบทวนฝ่ายบริหาร ครบในที่เดียว

    • ความเสี่ยง 5×5 จากเหตุจริง
    • วาระทบทวนครบข้อ 9.3.2
    • SoA ส่งออก Word
  • ตั้งแต่ GROWTH

    ISO 27701 · ISO 42001 · NIST AI RMF · EU AI Act

    มาตรฐานความเป็นส่วนตัวและ AI ที่ลูกค้าต่างชาติถาม อยู่ครบในระบบ

    • ISO 27701 78 ข้อ
    • ISO 42001 38 ข้อ
    • NIST AI RMF 72 ข้อ
  • ตั้งแต่ GROWTH

    เครื่องตรวจหลักฐานอัตโนมัติ

    เปิดเมื่อไรก็เห็นทันทีว่ามาตรการไหนมีหลักฐานครบ ข้อไหนยังขาด

    • คำนวณสดทุกครั้งที่เปิด
    • ทุกคืนเตือนหลักฐานใกล้หมด
    • คะแนนความพร้อมรายวัน
  • ทุกแพ็กเกจ

    ซ้อมตรวจ ถามแบบผู้ตรวจจริง

    รู้ก่อนวันตรวจว่าจะโดนถามอะไร และหลักฐานไหนยังไม่พร้อม

    • 14 เรื่องที่ผู้ตรวจถาม
    • ผู้ตรวจจำลอง 2 ขั้น
    • ซ้อมได้ไม่ใช้เครดิต AI
3

ทะเบียนเฉพาะทาง

  • ตั้งแต่ GROWTH

    กล้องวงจรปิด

    ทะเบียนกล้องและแบบประเมินตามแนวทาง NCSA พิมพ์รายงานได้

    • รายการตรวจ 96 ข้อ
    • ระดับ B · E · H
    • รอบทบทวนในตัว
  • ตั้งแต่ PRO

    ทรัพย์สินทางปัญญา

    เครื่องหมายการค้า ลิขสิทธิ์ ความลับทางการค้า ไม่หลุดวันต่ออายุ

    • 8 ประเภท
    • เตือนก่อนหมดอายุ 90 วัน
    • บันทึกสัญญาและคดีละเมิด
4

ระบบ

  • ทุกแพ็กเกจ

    ไทยและอังกฤษเต็มระบบ

    ทีมต่างชาติใช้ภาษาอังกฤษ ทีมไทยใช้ไทย ในบัญชีเดียวกัน

    • สลับภาษารายคน
    • แม่แบบเอกสารมีฉบับอังกฤษ
    • ทุกหน้าจอสองภาษา
  • ตั้งแต่ PRO

    API ต่อระบบภายนอก

    ดึงทะเบียน คำขอใช้สิทธิ และเหตุละเมิด เข้าระบบ HR หรือ BI ของคุณ

    • อ่านอย่างเดียว ปลอดภัย
    • กุญแจเก็บเป็น hash
    • 60 ครั้งต่อนาที

โมดูลในระบบ

24 โมดูล ใช้ข้อมูลชุดเดียวกัน

กรอกครั้งเดียว โมดูลที่เปิดอยู่ใช้ข้อมูลร่วมกัน · แต่ละแพ็กเกจเปิดโมดูลต่างกัน (STARTER 11 · GROWTH 20 · PRO 23 · ENTERPRISE 24 โมดูล)

ป้ายบนแต่ละโมดูลบอกแพ็กเกจแรกที่มีโมดูลนั้น

  • ทะเบียนกิจกรรม (RoPA)

    ม.39 · ส่งออก CSV และพิมพ์ได้

    ตั้งแต่ STARTER
  • คำขอใช้สิทธิ (DSR)

    หน้ายื่นคำขอ + QR + นับกำหนด

    ตั้งแต่ GROWTH
  • เหตุละเมิดข้อมูล

    กำหนดแจ้ง 72 ชั่วโมง · 8 ปัจจัย

    ตั้งแต่ GROWTH
  • ประเมินผลกระทบ (DPIA)

    66 ข้อ 9 หมวด

    ตั้งแต่ STARTER
  • ความยินยอม + คุกกี้แบนเนอร์

    Consent Mode v2

    ตั้งแต่ STARTER
  • ทะเบียนความยินยอม

    บันทึกรายบุคคล · หลักฐาน · การถอน

    ตั้งแต่ GROWTH
ดูเพิ่มอีก 18 รายการ
  • ผู้ประมวลผลและคู่ค้า

    ประเมินความเสี่ยงคู่ค้า

    ตั้งแต่ GROWTH
  • ทะเบียนระบบและแผนผังข้อมูล

    ข้อมูลอยู่ที่ไหน ไหลไปไหน

    ตั้งแต่ GROWTH
  • การเก็บรักษาและทำลาย

    ระยะเวลาเก็บข้อมูล

    ตั้งแต่ GROWTH
  • มาตรการควบคุมหลายมาตรฐาน

    แนบหลักฐานทุกข้อ

    ตั้งแต่ GROWTH
  • ระบบบริหารตามมาตรฐาน ISO

    ความเสี่ยง · ตรวจภายใน · ทบทวนผู้บริหาร · ซ้อมตรวจ

    ตั้งแต่ ENTERPRISE
  • ความปลอดภัยเว็บไซต์

    NCSA WSS 1.0 · ETDA ขมธอ. 4-2559

    ตั้งแต่ STARTER
  • ทะเบียน AI + Risk Radar

    EU AI Act · NIST · ISO 42001

    ตั้งแต่ GROWTH
  • อบรมพนักงาน

    หลักสูตร · แบบทดสอบท้ายบท

    ตั้งแต่ STARTER
  • เรดาร์กฎหมาย

    ความเปลี่ยนแปลงที่ทีมคัดกรอง

    ตั้งแต่ PRO
  • ผู้ช่วย AI

    ค้นคลังกฎหมายก่อนตอบ อ้างเลขมาตรา

    ตั้งแต่ STARTER
  • เทียบความพร้อมในเครือ

    ระหว่างบริษัทในเครือเดียวกัน

    ตั้งแต่ GROWTH
  • แดชบอร์ดผู้บริหาร

    คะแนนความพร้อม 8 ตัวชี้วัด

    ตั้งแต่ STARTER
  • เอกสารพร้อมใช้

    40 แบบ ไทย/อังกฤษ

    ตั้งแต่ STARTER
  • ขั้นตอนอนุมัติและงาน

    มอบหมาย ติดตาม อนุมัติ

    ตั้งแต่ STARTER
  • บันทึกการใช้งาน

    ห่วงโซ่แฮช SHA-256

    ตั้งแต่ STARTER
  • ผู้ใช้และสิทธิ์

    11 บทบาท · 72 สิทธิ์ย่อย

    ตั้งแต่ STARTER
  • API สาธารณะ

    อ่านอย่างเดียว · v1

    ตั้งแต่ PRO
  • ทรัพย์สินทางปัญญา

    ทะเบียนสิทธิ · ความลับทางการค้า · สัญญาอนุญาต

    ตั้งแต่ PRO

ทะเบียนคือต้นทาง

กรอกทะเบียนครั้งเดียว ใบประเมินเติมให้เอง

ระบบอ่านทะเบียนที่กรอกไว้แล้วตอบใบประเมินผลกระทบให้ล่วงหน้า คุณเหลือแค่ตรวจและตัดสินใจ ไม่ต้องพิมพ์ซ้ำ

  • 14 ข้อของ DPIA ดึงจากทะเบียน RoPA ที่ผูกไว้โดยตรง เหลือแค่ตรวจและยืนยัน
  • AI เสนอคำตอบข้ออื่นที่ทะเบียนรองรับ ข้อไหนไม่รู้จะเว้นไว้ ไม่เดา
  • ทุกคำตอบจาก AI ติดป้ายพร้อมเหตุผล แก้ทับได้ทุกข้อ และไม่ทับคำตอบที่คนตอบไว้แล้ว
  • ใบที่อนุมัติแล้วถูกล็อก แก้ย้อนหลังไม่ได้

ทะเบียนกิจกรรม · RoPA-0142

ฐานทางกฎหมายปฏิบัติตามสัญญา
ประเภทข้อมูลชื่อ · เลขบัตร · ที่อยู่
ผู้รับข้อมูลผู้ให้บริการขนส่ง
ระยะเวลาเก็บ5 ปีนับจากปิดบัญชี
ดึงจากทะเบียน 14 ข้อ

ใบประเมินผลกระทบ · DPIA-0087

หมวด 2 · ความจำเป็นและได้สัดส่วนจากทะเบียน
หมวด 5 · มาตรการรักษาความมั่นคงปลอดภัยAI เสนอ · รอยืนยัน
หมวด 7 · ความเสี่ยงต่อเจ้าของข้อมูลรอผู้ประเมิน

ทำไมต้อง AIPDPA

ตรวจสอบได้จริง ไม่ใช่ทำไว้ให้ดูเฉย ๆ

ทุกข้อด้านล่างพิสูจน์ได้จากระบบจริง ไม่ใช่คำโฆษณา

  • แยกข้อมูลที่ชั้นฐานข้อมูล

    ตารางหลักของข้อมูลลูกค้าแยกด้วย Row-Level Security ที่ชั้นฐานข้อมูล ซ้อนอีกชั้นจากการตรวจสิทธิ์ในแอป และบัญชีฐานข้อมูลที่แอปใช้ไม่ใช่ superuser จึงข้ามกฎ RLS ไม่ได้

  • บันทึกการแก้ไขทะเบียนที่แก้ย้อนหลังไม่ได้

    การแก้ไขทะเบียน RoPA คู่ค้า มาตรการ ผู้ใช้ และทะเบียนหลักอื่น ผูกเป็นห่วงโซ่แฮช SHA-256 แยกต่อองค์กร ฐานข้อมูลห้ามแก้หรือลบ ถ้ามีการแก้ย้อนหลัง ห่วงโซ่จะขาดให้เห็นทันที

  • ไฟล์หลักฐานพิสูจน์ได้ว่าไม่ถูกแก้

    ระบบคำนวณแฮช SHA-256 ตอนอัปโหลดและปฏิเสธไฟล์ที่ไม่ตรง ไฟล์ CSV ที่ส่งออกกันสูตร Excel อ่านภาษาไทยได้ และลงบันทึกทุกครั้ง

ดูเพิ่มอีก 6 รายการ
  • เหตุละเมิด: นับกำหนดแจ้ง 72 ชั่วโมง

    นับจากเวลาที่ทราบเหตุ ประเมินตาม 8 ปัจจัยในประกาศฯ เหตุละเมิด 2565 ข้อ 12 บันทึกว่าใครประเมินเมื่อไร และเทียบเวลาที่คู่ค้าแจ้งกับที่สัญญากำหนด

  • รองรับเครือบริษัทจริง

    บริษัทแม่ บริษัทลูก สาขา ฝ่าย มี 11 บทบาทฝั่งลูกค้า เช่น DPO ของเครือ DPO ภายนอก ผู้ตรวจของเครือ Privacy Champion และสิทธิ์ย่อย 72 รายการ

  • คะแนนความพร้อมที่ไม่ย้อนแต่งตัวเลข

    คำนวณจากทะเบียนจริง 8 ตัวชี้วัด รวม AI และความปลอดภัยเว็บไซต์ เก็บประวัติพร้อมเลขรุ่นของสูตร กราฟย้อนหลังไม่ถูกคำนวณใหม่

  • API key เข้ารหัส คุมงบได้

    API key ของผู้ให้บริการ AI เข้ารหัสด้วย AES-256-GCM ในแอป และตั้งเพดานค่าใช้จ่าย AI รายวันเป็นบาทได้

  • API อ่านอย่างเดียว

    ดึงทะเบียน RoPA, DSR และเหตุละเมิดด้วย API key ที่กำหนดขอบเขตได้ เพดานจำนวนคำขอบังคับที่ฐานข้อมูล

  • หน้าจอหลักใช้ได้ทั้งไทยและอังกฤษ

    หน้าจอหลัก เอกสาร คู่มือ และคุกกี้แบนเนอร์ใช้ได้ทั้งสองภาษา ยกเว้นหน้าพิมพ์รายงานบางส่วนและหน้าชำระเงินที่ยังเป็นภาษาไทย

text-embedding-3-large · pgvectorผู้ช่วย AI ค้นตามความหมายด้วย OpenAI text-embedding-3-large บน pgvector จากคลังตัวบทที่มนุษย์ถอดจากราชกิจจานุเบกษา แล้วตอบด้วย GPT-6.1 พร้อมเลขมาตรา

คู่มือฟรี

คู่มือเชิงปฏิบัติ 30 เรื่อง ไทย/อังกฤษ

อ่านจบในครั้งเดียว มีขั้นตอน ปัญหาที่เจอบ่อย และอ้างอิงคลังกฎหมายรวม 130 จุด

ดูเพิ่มอีก 3 รายการ

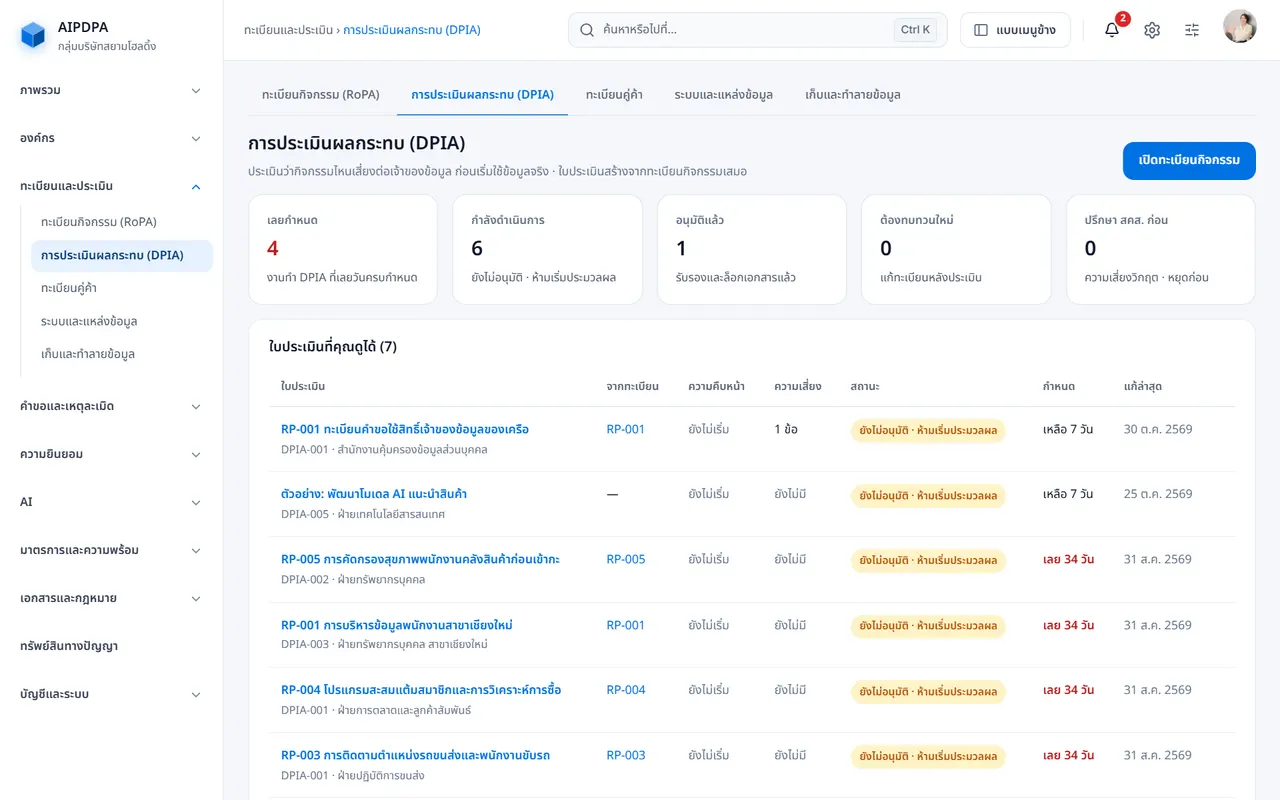
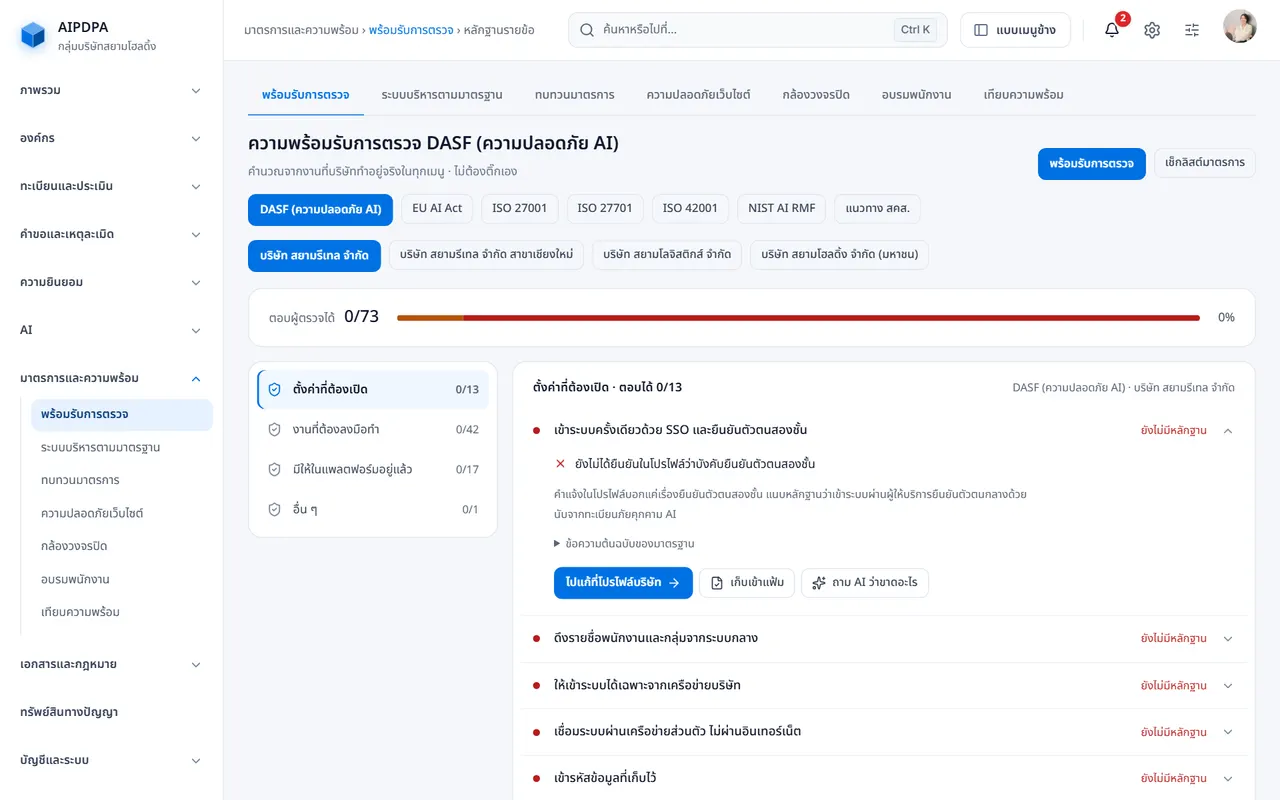
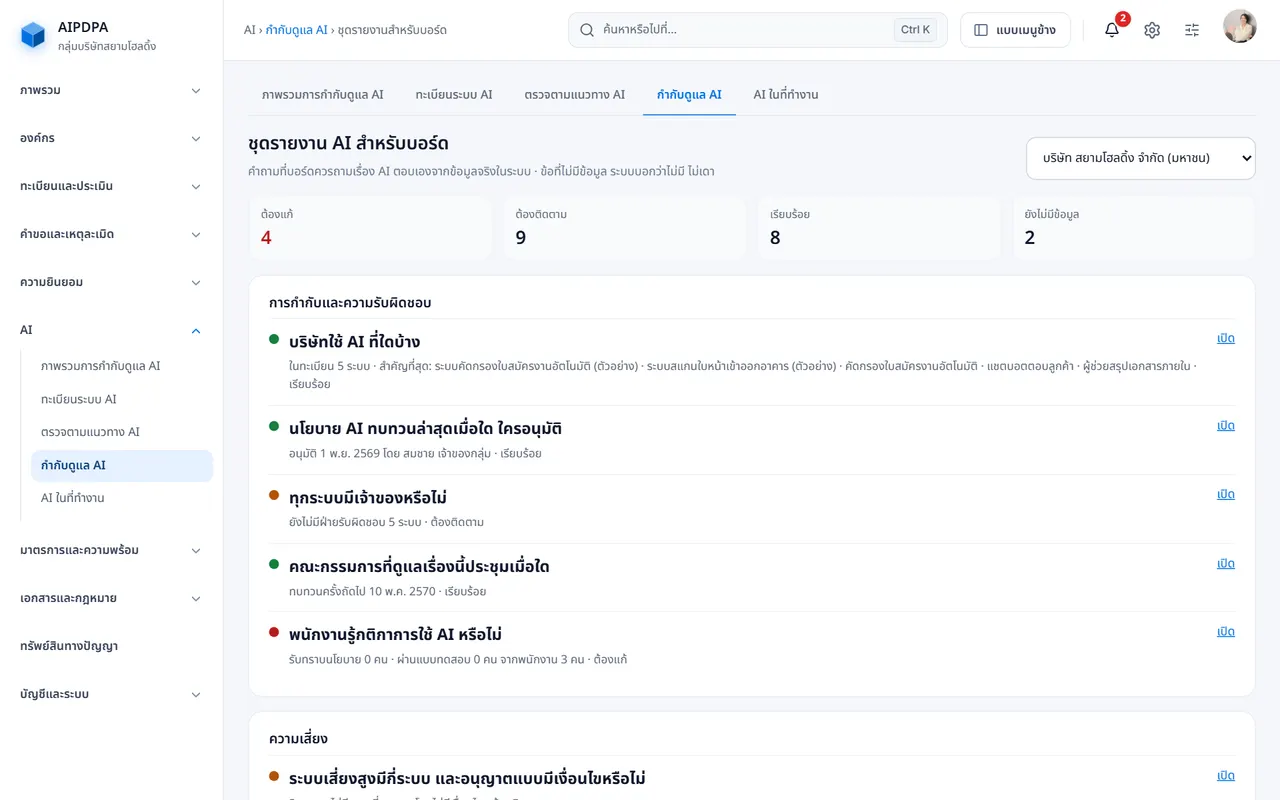
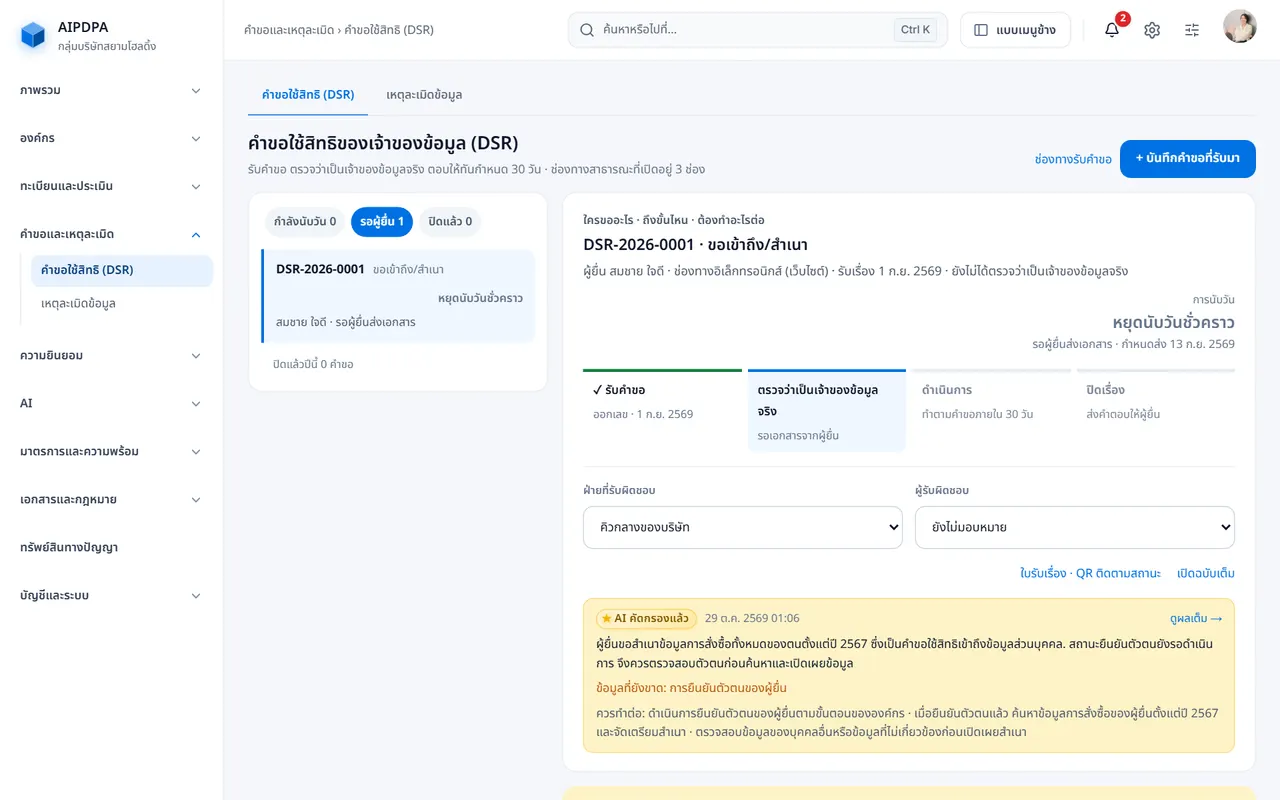
หนึ่งวันกับ AIPDPA

วันเดียวของ DPO

สี่ช่วงของวันทำงาน ทุกภาพเป็นหน้าจอจริงของระบบ

ช่วงที่ 1 จาก 4

คำขอใช้สิทธิเข้ามา ระบบเริ่มนับวันทันที

ลูกค้าขอดูข้อมูลของตัวเองผ่านหน้าเว็บ ระบบออกเลขคำขอ เริ่มนับ 30 วันเมื่อยืนยันตัวตนแล้ว และ AI อ่านคำขอสรุปให้ว่าต้องทำอะไรต่อ ไม่ต้องจำวันเอง ระบบเตือนก่อนครบ 7 วันและ 1 วัน

  • นับ 30 วันอัตโนมัติ
  • AI คัดกรองคำขอ
  • เตือนก่อน 7 วัน · 1 วัน
  • ไฟล์แนบเก็บบน Cloudflare R2
aipdpa.com
หน้าจอจริง: คำขอใช้สิทธิเข้ามา ระบบเริ่มนับวันทันที
หน้าจอจริงของระบบ ข้อมูลเป็นบริษัทตัวอย่าง

ราคา

ราคาเดียว จ่ายรายปี เลือกตามขนาดองค์กร

แพ็กเกจสูงขึ้น ได้โมดูลและเพดานใช้งานมากขึ้น ราคาที่เห็นคือยอดที่จ่ายจริง

ลองก่อนซื้อ: เปิดบัญชีตัวอย่างที่มีข้อมูลบริษัทตัวอย่าง ดูระบบจริงได้ทันที ไม่ต้องสมัคร

ดูบัญชีตัวอย่าง

STARTER

นิติบุคคลเดียว · ไม่รวมสาขา

2,900บาท/ปี

  • 11 จาก 24 โมดูล
  • ผู้ดูแลระบบ 2 คน
  • พื้นที่เอกสาร 50 MB
  • AI 100 เครดิต/เดือน
เลือกแพ็กเกจนี้
แนะนำ

GROWTH

นิติบุคคลเดียว · ไม่รวมสาขา

4,900บาท/ปี

  • 20 จาก 24 โมดูล
  • ผู้ดูแลระบบ 4 คน
  • พื้นที่เอกสาร 200 MB
  • AI 200 เครดิต/เดือน
เลือกแพ็กเกจนี้

PRO

นิติบุคคลเดียว · 4 สาขา

9,900บาท/ปี

  • 23 จาก 24 โมดูล
  • ผู้ดูแลระบบ 6 คน
  • พื้นที่เอกสาร 500 MB
  • AI 400 เครดิต/เดือน
เลือกแพ็กเกจนี้
เทียบโมดูลหลักและจำนวนสาขาของแต่ละแพ็กเกจ
โมดูลหลักSTARTERGROWTHPROENTERPRISE
ทะเบียนกิจกรรม (RoPA)มีมีมีมี
คำขอใช้สิทธิ (DSR)ไม่มีมีมีมี
เหตุละเมิดข้อมูลไม่มีมีมีมี
ประเมินผลกระทบ (DPIA)มีมีมีมี
ความยินยอม + คุกกี้แบนเนอร์มีมีมีมี
ผู้ประมวลผลและคู่ค้าไม่มีมีมีมี
ความปลอดภัยเว็บไซต์มีมีมีมี
ทะเบียน AI + Risk Radarไม่มีมีมีมี
ผู้ช่วย AIมีมีมีมี
เทียบความพร้อมในเครือไม่มีมีมีมี
สาขาไม่มีไม่มี412
  • จ่ายง่าย

    PromptPay หรือบัตรผ่าน Stripe ได้ใบเสร็จทางอีเมล

  • เตือนก่อนสิ้นรอบ

    อีเมลเตือน 30 และ 7 วันก่อนสิ้นรอบ · จ่ายด้วยบัตรจะต่ออายุอัตโนมัติ ปิดได้ทุกเมื่อ

  • ไม่เสียวันที่เหลือ

    ชำระแพ็กเกจเดิมล่วงหน้าระหว่างรอบ รอบใหม่นับต่อจากวันสิ้นรอบเดิม

  • เตือนก่อนหมดอายุ

    เตือน 30 · 7 · 1 วันก่อนครบกำหนด · หมดอายุแล้วชำระราคาปกติได้ 15 วัน และยังกู้คืนข้อมูลได้อีก 12 เดือน

ราคานี้คือยอดที่จ่ายจริง ไม่มี VAT บวกเพิ่ม · องค์กรที่มีสาขาหรือบริษัทในเครือ ต้องใช้แพ็กเกจ PRO ขึ้นไป · อัปเกรดได้ทุกเมื่อ ระบบหักมูลค่าคงเหลือของแพ็กเกจเดิมให้ · ลดแพ็กเกจเลือกได้เมื่อครบรอบ

เทียบค่าใช้จ่ายต่อปี

Excel + ที่ปรึกษา หรือ AIPDPA

ถูกกว่าประมาณ 14 เท่า ประหยัดราว ฿291,100 ต่อปี

งานExcel + ที่ปรึกษาAIPDPA Growth
จัดทำระบบ PDPA ปีแรก (ที่ปรึกษา)฿240,000ระบบพาทำเอง
ทำและอัปเดตทะเบียนกิจกรรม48 ชม.12 ชม.
รับและติดตามคำขอใช้สิทธิ24 ชม.6 ชม.
เหตุละเมิด DPIA และเอกสารประกอบ36 ชม.10 ชม.
เตรียมหลักฐานรับการตรวจ40 ชม.8 ชม.
ค่าระบบ / ค่าที่ปรึกษา฿240,000฿4,900
ค่าแรงเจ้าหน้าที่ (ชั่วโมง × ฿500)148 ชม. = ฿74,00036 ชม. = ฿18,000
รวมต่อปี฿314,000฿22,900

ประมาณการ · ค่าที่ปรึกษาอ้างจากราคาโครงการ PDPA ในตลาด · ชั่วโมงงานและค่าแรงเป็นค่าเฉลี่ย ตัวเลขจริงขึ้นกับขนาดองค์กร

คำถามที่พบบ่อย

เรื่องที่ลูกค้าถามก่อนตัดสินใจ

ถ้าคำถามของคุณไม่อยู่ในนี้ ส่งอีเมลมาถามได้เลย

support@aipdpa.com

ลองก่อนซื้อได้หรือไม่

ได้ เปิดบัญชีตัวอย่างดูระบบจริงที่มีข้อมูลบริษัทตัวอย่างได้ทันที ไม่ต้องสมัคร (ดูได้อย่างเดียว) และใช้ตรวจเว็บกับเช็กความเสี่ยง AI ได้ฟรี · พร้อมแล้วเลือกแพ็กเกจ (STARTER 11 · GROWTH 20 · PRO 23 · ENTERPRISE 24 โมดูล) ชำระแล้วใช้ได้เต็มแพ็กเกจทันที อัปเกรดได้ทุกเมื่อ ระบบหักมูลค่าคงเหลือของแพ็กเกจเดิมให้

ดูบัญชีตัวอย่าง

แต่ละแพ็กเกจต่างกันตรงไหน

ต่างกันสองเรื่อง: โมดูลที่เปิด (STARTER 11 · GROWTH 20 · PRO 23 · ENTERPRISE 24 โมดูล) และเพดานการใช้งาน ได้แก่ จำนวนนิติบุคคล สาขา ผู้ดูแลระบบ พื้นที่เก็บเอกสาร และเครดิต AI ต่อเดือน (บัญชีพนักงานสำหรับอบรมและแจ้งเหตุไม่นับเป็นผู้ดูแล) องค์กรที่มีสาขาหรือบริษัทในเครือต้องใช้ PRO ขึ้นไป ระบบตรวจจากเลขประจำตัวผู้เสียภาษีว่าเป็นสาขาหรือนิติบุคคลแยก จึงกำหนดโควตาให้เอง

เครดิต AI คืออะไร ถ้าใช้หมดกลางเดือนทำอย่างไร

1 เครดิต = ต้นทุน AI จริง 0.20 บาท ระบบตัดตามงานจริงของแต่ละครั้ง · ถามผู้ช่วย AI ราว 1 เครดิตต่อคำถาม (ค่ากลางจากงานจริงในระบบ) · ผู้ช่วย AI และปุ่ม AI ของ RoPA กับ DPIA บอกเครดิตโดยประมาณก่อนกด · เครดิตรายเดือนรีเซ็ตทุกต้นเดือน · ใช้หมดก่อนสิ้นเดือน เติมได้ที่หน้าแพ็กเกจ (100 เครดิต 199 บาท · 300 เครดิต 590 บาท · 1,000 เครดิต 1,900 บาท) ใช้ได้ 12 เดือน ระบบใช้เครดิตเติมต่อให้อัตโนมัติเมื่อเครดิตเดือนนั้นหมด · มีเพดานต่อวันกันการใช้ผิดปกติ และแจ้งเตือนในระบบเมื่อใช้ถึง 80%

จ่ายอย่างไร ระบบตัดเงินเมื่อไร และยกเลิกได้หรือไม่

จ่ายด้วย PromptPay หรือบัตรผ่าน Stripe และได้ใบเสร็จทางอีเมล · ระบบส่งอีเมลเตือน 30 และ 7 วันก่อนสิ้นรอบ และเตือนอีกครั้ง 1 วันก่อนหมดอายุถ้ายังไม่ได้ต่ออายุ · ต่ออายุอัตโนมัติเฉพาะเมื่อจ่ายด้วยบัตรและไม่ได้ปิดการต่ออายุไว้ โดยตัดบัตรภายใน 3 วันสุดท้ายก่อนสิ้นรอบ · ปิดการต่ออายุได้ทุกเมื่อในหน้าแพ็กเกจ และใช้ต่อได้จนสิ้นรอบที่จ่ายแล้ว

ต่ออายุล่วงหน้าหรือเปลี่ยนแพ็กเกจกลางปีได้หรือไม่

ต่ออายุแพ็กเกจเดิมล่วงหน้าได้ รอบใหม่นับต่อจากวันสิ้นรอบเดิม ไม่เสียวันที่เหลือ · อัปเกรดเป็นแพ็กเกจที่สูงกว่าได้ทุกเมื่อจากหน้าแพ็กเกจ ระบบหักมูลค่าคงเหลือของแพ็กเกจเดิมและเริ่มรอบใหม่วันนั้น · ลดแพ็กเกจเลือกได้เมื่อครบรอบ

ถ้าไม่ต่ออายุ ข้อมูลจะเป็นอย่างไร มีคืนเงินหรือไม่

หมดอายุแล้วระบบล็อกทันที ชำระราคาปกติภายใน 15 วันใช้งานต่อได้ทันที · เลยจากนั้นข้อมูลถูกเก็บแบบปิดล็อกอีก 12 เดือน กู้คืนได้ครบโดยชำระค่าแพ็กเกจพร้อมค่ากู้คืน · พ้น 12 เดือนจึงลบถาวร · เราไม่คืนเงินค่าแพ็กเกจ ยกเว้นกรณีระบบใช้งานไม่ได้ติดต่อกันเกิน 7 วันด้วยสาเหตุจากฝั่งเรา · เครดิตที่ซื้อแล้วไม่คืนเงิน

ราคานี้รวม VAT หรือยัง

ราคาที่เห็นคือยอดที่จ่ายจริง ไม่มี VAT บวกเพิ่ม เพราะบริษัทยังไม่ได้จดทะเบียนภาษีมูลค่าเพิ่ม · ทุกแพ็กเกจเป็นราคาต่อปี จ่ายครั้งเดียวต่อรอบ ไม่มีค่าติดตั้งหรือค่าแรกเข้า · หลังชำระได้ใบเสร็จทางอีเมลในนาม The Kooru Data Tech & Law (Thailand) Co., Ltd. ใช้เป็นหลักฐานค่าใช้จ่ายของบริษัทได้

ใช้ระบบนี้แล้วได้ใบรับรองมาตรฐาน NCSA หรือไม่

ไม่ได้ ระบบช่วยให้ประเมินตนเองตามเกณฑ์ของมาตรฐาน เก็บหลักฐาน และวางแผนแก้ไขได้ครบในที่เดียว แต่ไม่ใช่การรับรองจาก NCSA ETDA หรือ สคส. และเราไม่ได้ออกใบรับรองใด ๆ

ข้อมูลของบริษัทเราปนกับบริษัทอื่นหรือไม่

ไม่ปน ตารางหลักของข้อมูลลูกค้าแยกต่อองค์กรด้วย Row-Level Security ที่ชั้นฐานข้อมูล และตรวจสิทธิ์ซ้ำอีกชั้นในแอป · ภายในองค์กรเดียวกันก็แยกตามสิทธิ์ หัวหน้าฝ่ายเห็นเฉพาะทะเบียน คำขอใช้สิทธิ และเรื่องที่รอตัดสินใจของฝ่ายตัวเอง · การแก้ไขทะเบียนทุกครั้งมีบันทึกที่แก้ย้อนหลังไม่ได้ ตรวจได้ว่าใครแก้อะไรเมื่อไร

ข้อมูลเก็บไว้ที่ไหน

แต่ละประเภทข้อมูลใช้ผู้ให้บริการต่างกัน เช่น หลักฐานการเลือกคุกกี้ของเว็บลูกค้าเก็บบน Cloudflare D1 แยกจากฐานหลัก และการชำระเงินผ่าน Stripe ข้อมูลบางส่วนประมวลผลนอกประเทศไทย ดูรายชื่อผู้ให้บริการได้ในนโยบายความเป็นส่วนตัว

อ่านนโยบายความเป็นส่วนตัว

ต้องมีคนไอทีมาติดตั้งหรือไม่

ไม่ต้อง ใช้ผ่านเว็บได้ทันที ไม่มีโปรแกรมให้ลงเครื่อง ทีมกฎหมายหรือ DPO เริ่มเองได้จากการกรอกโปรไฟล์องค์กรครั้งเดียว แล้วทุกโมดูลใช้ข้อมูลชุดนั้นต่อ · ส่วนคุกกี้แบนเนอร์ติดบนเว็บด้วยแท็กสคริปต์เดียว หลังยืนยันความเป็นเจ้าของโดเมนด้วย DNS TXT หรือไฟล์ .well-known

AI ในระบบตัดสินใจแทนเราหรือไม่

ไม่ AI เป็นผู้ช่วยเสนอ คนเป็นผู้ตัดสิน: ชั้นความเสี่ยงของระบบ AI คนเลือกพร้อมเหตุผล คะแนนเรดาร์ใช้สูตรคงที่ คำตอบที่ AI เสนอใน DPIA รอคนยืนยัน และข้อสังเกตใน DSR ไม่เปลี่ยนประเภทคำขอให้เอง

ช่วยเตรียมรับตรวจ ISO 27701 หรือ ISO 42001 ได้หรือไม่

ได้ กระดานหลักฐานนับงานที่ทำครั้งเดียวเป็นหลักฐานของ ISO 27001 · 27701 · 42001 และ NIST AI RMF พร้อมกัน · แพ็กเกจ ENTERPRISE มีระบบบริหารตามมาตรฐาน ได้แก่ ทะเบียนความเสี่ยง 5×5 เป้าหมาย ตรวจภายใน ทบทวนฝ่ายบริหาร SoA ส่งออก Word และผู้ตรวจจำลองสองขั้น · ระบบไม่ได้ออกใบรับรอง ใบรับรองออกโดยหน่วยรับรอง

มีกล้องวงจรปิด ระบบช่วยอะไรได้บ้าง

ทะเบียนกล้องและแบบประเมินตามแนวปฏิบัติ สกมช. รายการตรวจ 96 ข้อ ระดับ B · E · H พร้อมรอบทบทวนและรายงานพิมพ์ได้ · ลองจัดระดับกล้องของคุณฟรีก่อนได้ที่หน้าเครื่องมือฟรี

จัดระดับกล้องฟรี

ใช้ภาษาอังกฤษได้หรือไม่

ได้ หน้าจอหลัก คู่มือ คุกกี้แบนเนอร์ และเอกสารพร้อมใช้ทั้ง 40 แบบใช้ภาษาอังกฤษได้ ยกเว้นหน้าพิมพ์รายงานบางส่วนและหน้าชำระเงิน · ผู้ช่วย AI ออกแบบให้ตอบคำถามภาษาอังกฤษโดยอ้างเลขมาตราไทยจากข้อความที่ค้นเจอ

เขียนและดูแลเนื้อหาโดย ทนายความ · เนติบัณฑิต · ทีมกฎหมาย AIPDPA · อัปเดตล่าสุด

ดูของจริงก่อนตัดสินใจ

เปิดบัญชีตัวอย่างได้ทันที ไม่ต้องสมัคร · พร้อมแล้วชำระด้วย PromptPay หรือบัตร ใช้ได้เต็มทันที

องค์กรที่มีหลายบริษัทในเครือ หรือต้องการใบแจ้งหนี้แบบโอนเงิน ติดต่อได้ทางอีเมล คุยกับเรา · support@aipdpa.com